Potrebbe interessarti GDPR: Come gestire newsletter, email e form di iscrizione
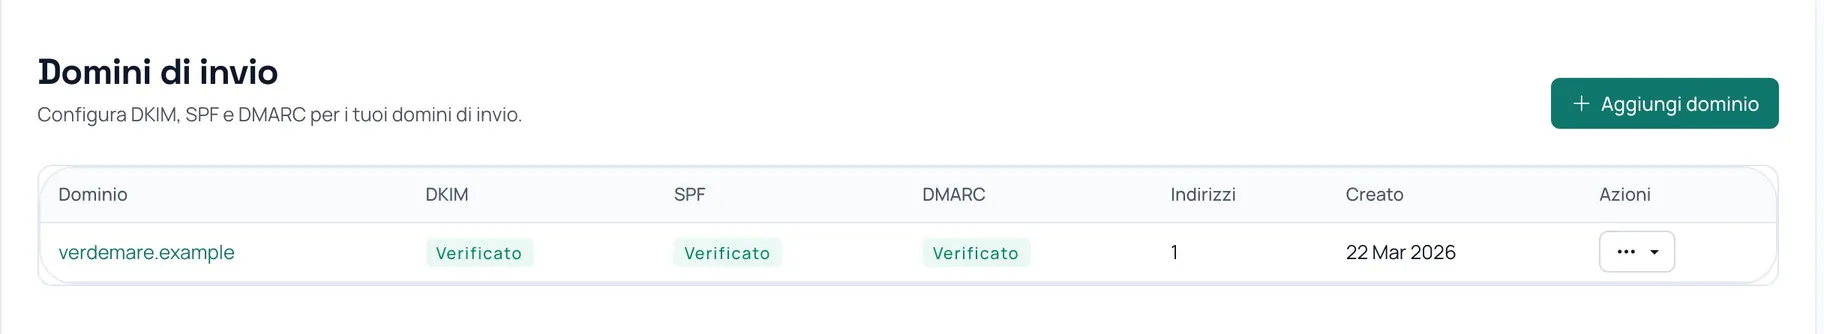
## **Email Marketing: cos’è una black list?** La black list nel campo dell’email marketing rappresenta una base dati analoga alle classiche liste nere di cui abbiamo parlato sopra, ma comprende **indirizzi IP o domini di email** che sono stati segnalati e che pertanto non sono più autorizzati alla comunicazione. Tale black list è ovviamente in costante aggiornamento e può essere modificata nel tempo. Come facilmente intuibile, le black list si basano fondamentalmente su indirizzi IP e domini. Ne consegue che la lista nera del primo tipo include liste di IP di singoli computer noti per l’invio di spam, di server dai quali viene inviato spam o di provider di posta elettronica dai cui domini viene inviato spam; la seconda fa riferimento a liste di domini dai quali si suppone vengano inviate email contenenti testo classificabile come spam. Lo scopo, in entrambi i casi, è quello di **proteggere il destinatario** da comunicazioni di**marketing aggressivo e indiscriminato**, con messaggi ripetuti e ad alta frequenza, spesso monotematici e tali da essere sgraditi a chi li riceve. Nel momento in cui un indirizzo IP viene incluso nella lista nera e **segnalato come fonte di spam anche una sola volta**, non potrà più raggiungere i suoi contatti in quanto le sue mail risulteranno sempre bloccate e subito archiviate nell’apposita cartella di spam. [](https://app.infomail.ai/register?utm_source=infomail.it&utm_medium=blog&utm_campaign=banner) ## **Come si finisce in black list** I modi per cadere nella trappola della black list sono fondamentalmente due: **per volontà del destinatario** oppure **per via di una spam trap detta anche** **honeypot**. Vediamo entrambe le situazioni e chiariamo la differenza tra le due. Nel primo caso il destinatario, pur essendo iscritto alla lista contatti del mittente, **segnala l’indirizzo** da cui proviene la comunicazione come spam. Questo accade quando, ad esempio, il destinatario riceve messaggi che ritiene indesiderati o non pertinenti. O ancora, riceve troppe email o non ricorda di essersi iscritto alla **newsletter in questione**. Contano anche i picchi: una casella che di solito manda dieci email al giorno e all’improvviso ne spedisce mille si fa notare dai filtri. I tetti delle caselle più usate, e perché il volume va alzato piano, sono nell’articolo su [quante email al giorno puoi mandare](https://www.infomail.it/quante-email-al-giorno-posso-mandare/). Passiamo ora a descrivere il caso delle **spam trap o honeypot**. Nella black list, infatti, ci si può finire anche per via di un honeypot (chiamato in gergo informatico **spam trap**), vale a dire un sistema che funge da trappola per proteggere da attacchi informatici. Uno spam trap è un indirizzo email che appare come assolutamente normale, ma in realtà è monitorato da aziende che si occupano dell’**identificazione degli spammer e della creazione di liste anti-spam.** Sono tra gli strumenti maggiormente utilizzati dai grandi provider e possono essere distinti in **spam trap incontaminate** e **spam trap riciclate**. Le **spam trap incontaminate** sono degli indirizzi email appositamente creati per agire come spam trap. Non essendo appartenenti a nessun vero contatto, non sono iscritti ad alcuna mailing list o database: ne consegue che tutte le email che ricevono saranno solo e solamente a seguito di scraping o **acquisti di database di indirizzi email**. Un indirizzo email che finisce nella lista nera a causa delle spam trap incontaminate avrà, oltre al danno concreto derivante dall’inibizione alla comunicazione da quell’utenza, anche un danno di immagine e reputazione qualora si tratti di indirizzi aziendali. Questo perché finire in una spam trap di questo tipo significa **aver raccolto indirizzi mail in maniera illecita e senza esplicito consenso.** Le **spam trap riciclate**, invece, sono indirizzi email in disuso da anni e pertanto classificate come inattive. Per questo motivo si parla di spam trap “riciclata”: si tratta di un indirizzo che è stato attivo in passato e non originariamente creato per essere una trappola per posta indesiderata. ## **Evitare di finire in black list: come?** Per non correre il rischio di essere inseriti in black list o segnalati come spammer, è fondamentale adottare 2 semplici ma importanti **misure**: - **non inviare mai** email a indirizzi che non hanno dato **esplicito consenso** meglio se attraverso il double opt-in, ovvero il **processo in due passaggi** per le nuove iscrizioni, che consente agli utenti di aderire ad una mailing list. - [**Non acquistare o noleggiare**, in nessuna circostanza, liste di indirizzi email da terzi](https://www.infomail.it/direct-email-marketing-o-newsletter-cosa-scegliere/) In generale, comunque, è sempre bene porsi le **domande giuste** prima di procedere con l’invio di newsletter e email di marketing. Il suggerimento principale è quello di domandarsi se il destinatario ha davvero bisogno di ricevere la comunicazione in questione o se, al contrario, questa potrebbe essere percepita come posta dai contenuti **superflui o indesiderati**. Per evitare di finire in black list, inoltre, è necessario assicurarsi che sia presente, nella parte finale della mail, un apposito link di **cancellazione** per gli utenti che desiderano revocare il consenso all’invio di email. ## Prima delle black list: i requisiti tecnici che i provider impongono dal 2024 Nel 2020, quando questo articolo è stato scritto per la prima volta, finire in black list era il rischio principale. Oggi non è più così. Il rischio principale è **non superare i controlli di autenticazione** che Gmail, Yahoo e Microsoft hanno reso obbligatori: un messaggio che non li supera non finisce in una lista nera pubblica, viene semplicemente scartato o spostato in posta indesiderata dal provider del destinatario, senza che il mittente se ne accorga. Questi requisiti sono pubblicati dai provider stessi e sono verificabili. Vale la pena leggerli nell'ordine in cui sono entrati in vigore. ### Gmail: dal 1° febbraio 2024, per tutti Google chiede a **chiunque invii email a indirizzi Gmail personali**, indipendentemente dal volume: - **SPF oppure DKIM** configurati sul dominio mittente; - **record DNS diretti e inversi validi** per l'IP di invio — il famoso record PTR, quello che fa corrispondere l'indirizzo IP a un nome host; - **connessione TLS** per la trasmissione del messaggio; - **tasso di spam sotto lo 0,10%**, misurato in [Google Postmaster Tools](https://postmaster.google.com/), e **mai pari o superiore allo 0,30%**; - messaggi conformi allo standard **RFC 5322**; - nessuna intestazione `From:` che finga di essere un indirizzo Gmail. ### Gmail: oltre 5.000 messaggi al giorno Chi supera i **5.000 messaggi al giorno verso account Gmail personali** deve inoltre: - configurare **SPF *e* DKIM** — non più uno dei due, entrambi; - pubblicare un record **DMARC**. Per iniziare è sufficiente la policy più permissiva, `p=none`, che non blocca nulla e serve a raccogliere i rapporti; - garantire l'**allineamento**: il dominio dell'intestazione `From:` deve coincidere con il dominio verificato da SPF o con quello firmato da DKIM. È il punto su cui la maggior parte delle configurazioni fallisce, ed è anche il più sottile: SPF e DKIM possono risultare entrambi validi e DMARC fallire ugualmente, perché i domini non corrispondono; - supportare la **disiscrizione con un clic** nei messaggi di marketing e in quelli inviati su iscrizione, tramite le intestazioni `List-Unsubscribe-Post: List-Unsubscribe=One-Click` e `List-Unsubscribe`. La chiave DKIM deve essere di **almeno 1024 bit**; Google raccomanda 2048. **Yahoo** ha annunciato requisiti equivalenti nello stesso periodo, con la stessa soglia dei 5.000 messaggi giornalieri. ### Microsoft: dal 5 maggio 2025 Microsoft ha esteso regole analoghe ai domini che inviano **oltre 5.000 messaggi al giorno** verso gli account di posta consumer — Outlook.com, Hotmail, Live, MSN. Serve che: - **SPF e DKIM superino entrambi il controllo**; - esista un record **DMARC** e il messaggio lo superi, con SPF o DKIM allineati al dominio dell'indirizzo `5322.From`. Microsoft ha scelto un'applicazione graduale: dal 5 maggio 2025 i messaggi dei domini ad alto volume non conformi vengono **instradati nella cartella posta indesiderata**, non respinti subito. Il rifiuto vero arriva con l'errore SMTP **`550 5.7.515`**, che indica esattamente questo: il dominio nell'indirizzo `5322.From` non raggiunge il livello di autenticazione richiesto. > **Come leggerlo in pratica.** Se ricevi `550 5.7.515` non è un problema di contenuto, di > oggetto o di parole "spammose": è un problema di DNS. Si risolve pubblicando i record giusti, > non riscrivendo la newsletter. ### Verificare la propria configurazione Tre controlli, tutti gratuiti e tutti eseguibili in pochi minuti: 1. **I record DNS.** Interroga il tuo dominio per i tre record: `TXT` per SPF sul dominio, `TXT` sul selettore DKIM, `TXT` su `_dmarc.tuodominio.it`. Se uno dei tre manca, quello è il primo lavoro da fare. 2. **Un invio di prova.** Manda una email a un tuo indirizzo Gmail, apri il messaggio, scegli *Mostra originale*: Gmail riporta in chiaro l'esito di SPF, DKIM e DMARC. Tre `PASS` sono l'obiettivo. 3. **Postmaster Tools.** Se invii volumi significativi verso Gmail, registra il dominio: è l'unico posto dove vedi il tuo tasso di spam reale, quello su cui Google decide. Su questi punti abbiamo due approfondimenti dedicati: [come impostare il DMARC per l'email marketing](https://www.infomail.it/come-impostare-il-dmarc-per-lemail-marketing/) e [le nuove regole della deliverability](https://www.infomail.it/le-nuove-regole-della-deliverability-2025-guida-completa-per-email-marketer/). Chi invia con Infomail parte avvantaggiato su una parte di questi requisiti — infrastruttura, TLS, record inversi, disiscrizione con un clic e gestione automatica dei [rimbalzi](https://www.infomail.it/i-bounces-cosa-sono-e-come-vengono-gestiti-su-infomail/) sono a carico della piattaforma. Restano a carico del mittente i record DNS del **proprio** dominio: SPF, DKIM e DMARC li pubblica chi possiede il dominio, e nessun fornitore può farlo al posto tuo.