Nuove regole Microsoft Outlook per i mittenti ad alto volume: cosa cambia per la deliverability
Dal 5 maggio 2025 anche Microsoft chiede l’autenticazione completa a chi spedisce molto. Le nuove regole valgono per i mittenti ad alto volume, cioè chi manda più di 5.000 email al giorno a caselle outlook.com, hotmail.com e live.com, e somigliano a quelle che Gmail e Yahoo chiedono dal febbraio 2024: SPF, DKIM e DMARC in ordine. In gioco c’è la deliverability, cioè la capacità delle tue email di arrivare in casella.
A quella soglia ci arriva anche una lista di medie dimensioni. Con 30.000 iscritti, se un quarto ha un indirizzo Hotmail o Outlook, il giorno della newsletter i 5.000 invii verso Microsoft si superano con un solo clic su «Invia».
Cosa richiede Microsoft
Secondo l’annuncio ufficiale di Microsoft, chi supera la soglia deve avere:
- SPF (Sender Policy Framework): il record DNS del dominio elenca i server autorizzati a spedire per suo conto, e il controllo deve risultare superato;
- DKIM (DomainKeys Identified Mail): ogni messaggio porta una firma digitale che ne dimostra l’origine e l’integrità;
- DMARC (Domain-based Message Authentication, Reporting and Conformance): un record pubblicato con policy almeno
p=none, allineato a SPF o DKIM, meglio a entrambi.
Chi non è in regola rischia più dello spam: Microsoft rifiuta il messaggio con l’errore 550 5.7.515 Access denied. L’annuncio di aprile 2025 parlava inizialmente di spostamento nella cartella spam, poi l’aggiornamento del 29 aprile lo ha cambiato in rifiuto. Se nei bounce di una campagna vedi quel codice, la pagina di supporto di Microsoft sull’errore 550 5.7.515 spiega cosa controllare.
Perché p=none da solo non protegge
A Microsoft basta un record DMARC con p=none, che è il livello d’ingresso: ti mette in regola con Outlook, ma da solo non ferma chi si spaccia per te.
p=none osserva e basta
Con p=none dici ai provider di posta: se trovi email a nome del mio dominio che non superano i controlli, consegnale lo stesso ma fammelo sapere. All’inizio è utile, perché vedi tutti i sistemi che spediscono a tuo nome, compresi quelli che non avevi messo in conto. Contro lo spoofing, cioè le email false con il tuo indirizzo come mittente, però non fa niente: il messaggio falso arriva comunque a destinazione.
Senza il tag rua non ricevi niente
Il «fammelo sapere» funziona solo se dici dove. Il tag rua indica l’indirizzo a cui i provider mandano i rapporti aggregati, file XML con l’elenco dei server che hanno spedito a nome del tuo dominio e l’esito dei controlli. Questo record non basta:
v=DMARC1; p=noneQuesto sì:
v=DMARC1; p=none; rua=mailto:dmarc-report@tuodominio.itLeggendo i rapporti capisci quali sistemi spediscono a tuo nome, quali sono allineati con SPF e DKIM e quali no. Da lì puoi preparare il passaggio a una policy che protegge davvero. DMARC è uno standard aperto, oggi descritto nella RFC 9989; se vuoi i dettagli, c’è la nostra guida su come impostare il DMARC per l’email marketing.
Le tre fasi di DMARC
- Monitoraggio: pubblichi il record con
p=noneeruae leggi i rapporti. I file XML grezzi sono poco leggibili, di solito ci si fa aiutare da uno strumento o da un consulente. - Correzione: sistemi SPF e DKIM su tutte le fonti di invio legittime, dal gestionale al modulo del sito.
- Applicazione: quando tutto il traffico legittimo è allineato, passi a
p=quarantine(le email non autenticate vanno in spam) e, dove puoi, ap=reject(vengono respinte).
È con la terza fase che il dominio è protetto davvero: le email false vengono bloccate prima di arrivare ai tuoi clienti.
E il tasso di spam?
Gmail e Yahoo fissano un tetto alle segnalazioni di spam: Gmail chiede di restare sotto lo 0,3%, Yahoo anche. Microsoft, nell’annuncio, non indica una soglia numerica. Questo non vuol dire che le segnalazioni non contino: se molti destinatari ti segnalano come spam, la reputazione del mittente ne risente con tutti i provider, Microsoft compresa.
Le altre raccomandazioni di Microsoft
Accanto ai requisiti obbligatori, Microsoft consiglia alcune buone pratiche. Non sono obblighi, ma chi fa email marketing con una lista raccolta bene le segue già:
- indirizzi From e Reply-To veri, che ricevono le risposte e corrispondono al dominio che usi;
- un link di disiscrizione visibile e funzionante;
- liste pulite, senza indirizzi inesistenti o inattivi da anni, per contenere bounce e segnalazioni;
- oggetti onesti e nessuna intestazione ingannevole.
Cosa fa Infomail e cosa configuri tu
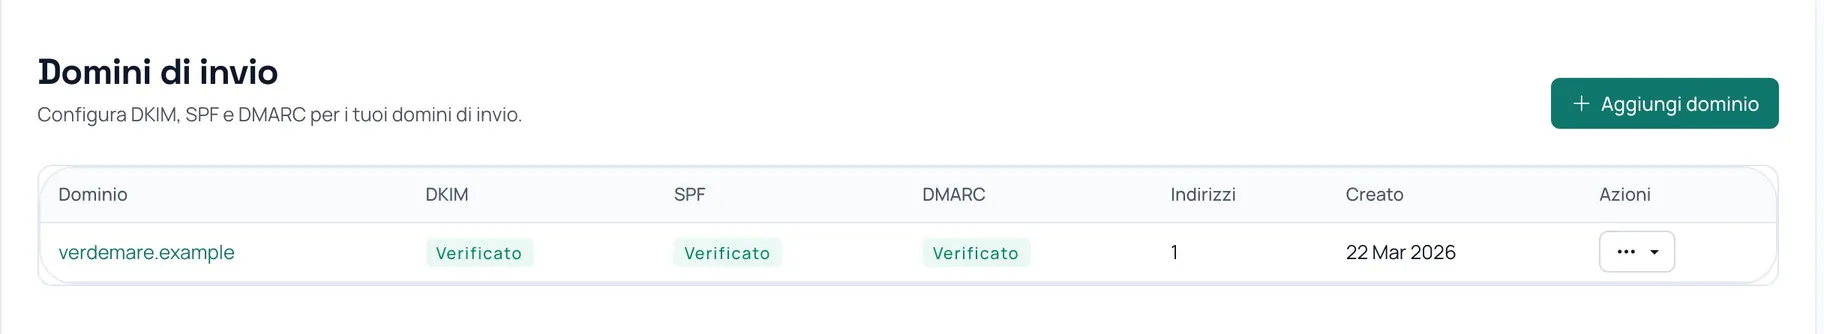
Infomail firma i messaggi con DKIM, gratuito per i nuovi domini, e nella sezione Domini di invio ti indica i record SPF, DKIM e DMARC da pubblicare, con lo stato di ognuno. I record però vanno nel DNS del tuo dominio, e quella parte la fai tu o chi gestisce il tuo DNS. Se ti serve aiuto, ti assistiamo per la configurazione del mittente; i passaggi sono anche nella guida Inserire un nuovo mittente.
Return path e link di tracciamento sul tuo dominio
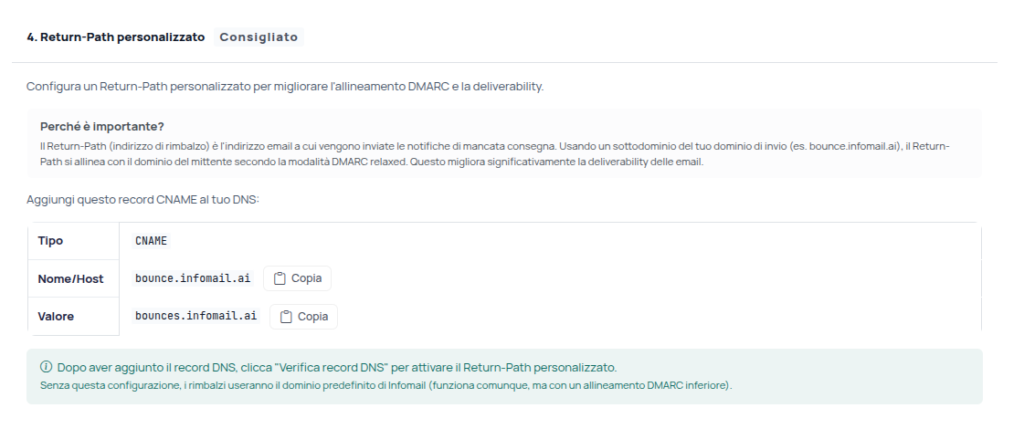
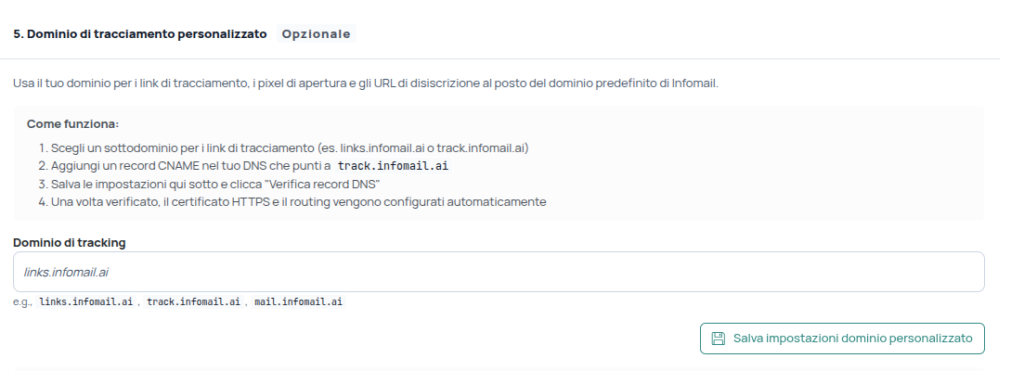
Nella sezione Domini puoi anche personalizzare il return path (l’indirizzo tecnico a cui tornano i bounce) e il dominio dei link di tracciamento, così che combacino con il dominio del mittente. A cosa serve:
- l’allineamento: return path e link sullo stesso dominio del From, o su un suo sottodominio, rendono più solido l’allineamento SPF e DMARC;
- la riconoscibilità: i link che il destinatario vede, e che i filtri analizzano, portano al tuo dominio e non a un dominio tecnico che non conosce;
- la reputazione: più i segnali sono coerenti, più la reputazione del dominio si consolida con gli invii.
Bastano pochi minuti:
- Accedi ad Infomail e clicca sul menu a sinistra Domini di Invio
- Seleziona il dominio di invio con cui spedisci
- Dopo aver inserito il dkim, l’spf e il dmarc, inserisci nei tuoi DNS i parametri Return-path personalizzato
- Inserisci il link per il parametro per il tracciamento personalizzato e copia anche questi parametri nei tuoi DNS
Poi fai un invio di prova per controllare i record DNS. Dalla tua casella verifica due cose: che i link si aprano e che la disiscrizione funzioni.
Accedi a Infomail e vai alla sezione Domini di invio >>
Immagine: Glock
 Parla con noi